首页 - 经典案例
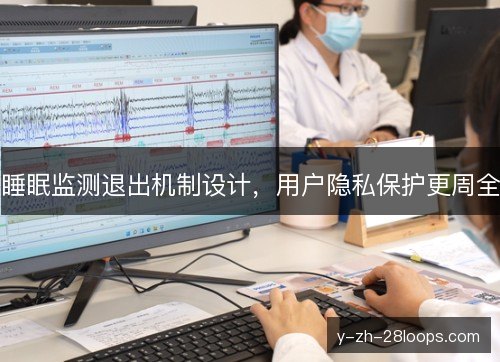
睡眠监测正从医院走进卧室,手环、床垫和手机应用持续记录翻身、心率与呼吸。数据越贴近生活,退出机制越值得关注。用户若无法随时停下采集并撤回授权,所谓知情同意就会落空,隐私保护也难以周全。退出不是附属按钮,而是信任入口,它决定用户敢不敢让设备靠近身体。
早期不少睡眠监测设备把持续采集当作默认状态,用户只在首次安装时看到一份冗长协议。协议里写着数据用途,却很少说明怎样停止采集、怎样撤回授权、怎样删除已经上传的记录。退出路径藏在多层菜单深处,甚至需要联系客服才能处理。这种设计把便利留给平台,把负担留给用户。
新的退出机制设计把入口前置,在睡眠监测首页设置停止采集与撤回授权按钮。用户点击后,传感器采集立即暂停,关联应用不再接收新的睡眠分期与心率数据。撤回授权与删除请求分开呈现,避免用户以为停下采集就等于删除记录。入口位置要固定,不能随版本更新被折叠。
退出动作不能只关掉显示页面,还要联动硬件与软件。设备端需要关闭光学与压力传感器,应用端需要清理本地缓存,云端则停止继续接收新数据。与睡眠监测相连的闹钟、助眠音乐和健康报告功能也要收到状态通知,避免后台仍在悄悄采集。一次退出应覆盖整条数据链路。
退出睡眠监测后,设备的基础功能必须保留。看时间、设闹钟、记录步数、接听提醒都不应因退出而失效,更不能弹出反复诱导重新开启的提示。把退出与降级捆绑,会迫使用户在隐私和便利之间做不公平选择,也会削弱退出机制的可信度。基础功能与监测功能应有清楚边界。
退出机制要建立在分级授权之上。睡眠分期、呼吸异常提醒、心率趋势属于不同敏感程度的数据,用户应能逐项开启,也能逐项关闭。只保留最必要的监测项,可以降低退出前的数据暴露面,也让用户更清楚每一项授权对应的具体功能。授权粒度越细,退出越从容,逐项关闭比一刀切更符合真实需求。
减少集中风险的关键是本地处理优先。设备可在本地完成睡眠分期与异常初筛,只把用户主动查看的摘要上传,原始波形与连续心率留在设备内。退出时本地数据可一键清除,云端摘要按请求删除,这样退出机制才不只是在界面上做样子。数据少走一步,泄露就少一分。
退出流程必须透明。页面应说明需要几步、预计耗时、哪些功能会暂停、哪些历史记录会被删除或保留,并在用户确认前给出完整预览。模糊的确认框会让用户担心误操作,也会给后续争议留下空间。透明不是附加说明,而是退出机制的一部分。每个步骤都应可回退或可撤销。
删除与留存需要划出清楚边界。用户退出后,个人睡眠记录、呼吸事件与心率序列应被删除,必要的安全日志可以保留但必须脱敏,并限定保存期限。隐私保护不靠一句已删除,而靠删除范围、删除时间和删除结果都能被说明与核验。留存理由要逐项列明,不能笼统打包。
退出状态应当可验证。用户返回首页时能看到采集已停止的明确标识,收到删除请求的受理回执与完成通知,并能查询哪些设备与关联应用已同步状态。若只显示一个灰色按钮,用户无法判断后台是否仍在工作,退出就会变成心理安慰。可验证性决定退出是否真实。
睡眠监测数据常会流向第三方分析、保险合作或研究项目,退出机制必须把共享链路一起切断。28圈网页版用户撤回授权后,设备厂商应通知已接收数据的合作方停止使用并按要求删除,还要在退出结果中说明共享终止进度。只停自家采集却不管下游,隐私保护仍有缺口。
睡眠数据看似平静,却能拼出作息规律、情绪波动、疾病风险与生活半径。连续多晚的入睡时间、夜醒次数和心率变化,足以推断工作压力与健康状况。退出机制之所以重要,是因为它把控制权交还用户,让敏感信息不再只能依赖平台自律。控制权不能停留在协议文字里。
当退出机制真正可用,用户对睡眠监测的信任会提高。行业竞争也会从比拼采集多少指标,转向比拼授权是否清楚、退出是否顺畅、删除是否可信。那些把退出做得复杂的产品,短期或许留住数据,长期却会消耗口碑,因为隐私体验正在成为选择标准。
往后看,睡眠监测退出机制会像权限管理一样成为隐私设计基线。监管检查会看退出是否可达、删除是否可证,用户也会用实际体验投票。设备越懂身体,越应懂得何时停下。把退出做扎实,睡眠监测才能在被需要时靠近,在不需要时退场。这不是功能点缀,而是长期信任的底座。